Guía - Configuración de Okta SSO
Last updated: May 25, 2026
Visión general
Ahora puedes configurar Okta Single Sign-On (SSO) directamente desde tu panel de AiPrise. No es necesario enviar credenciales a nuestro equipo; todo puede ser configurado de forma segura por tu administrador en unos minutos.
Si prefieres usar SAML 2.0 en su lugar, consulta la Okta SAML 2.0 guía de configuración.
Paso 1: Crear una aplicación Okta
En la consola de administración de Okta:
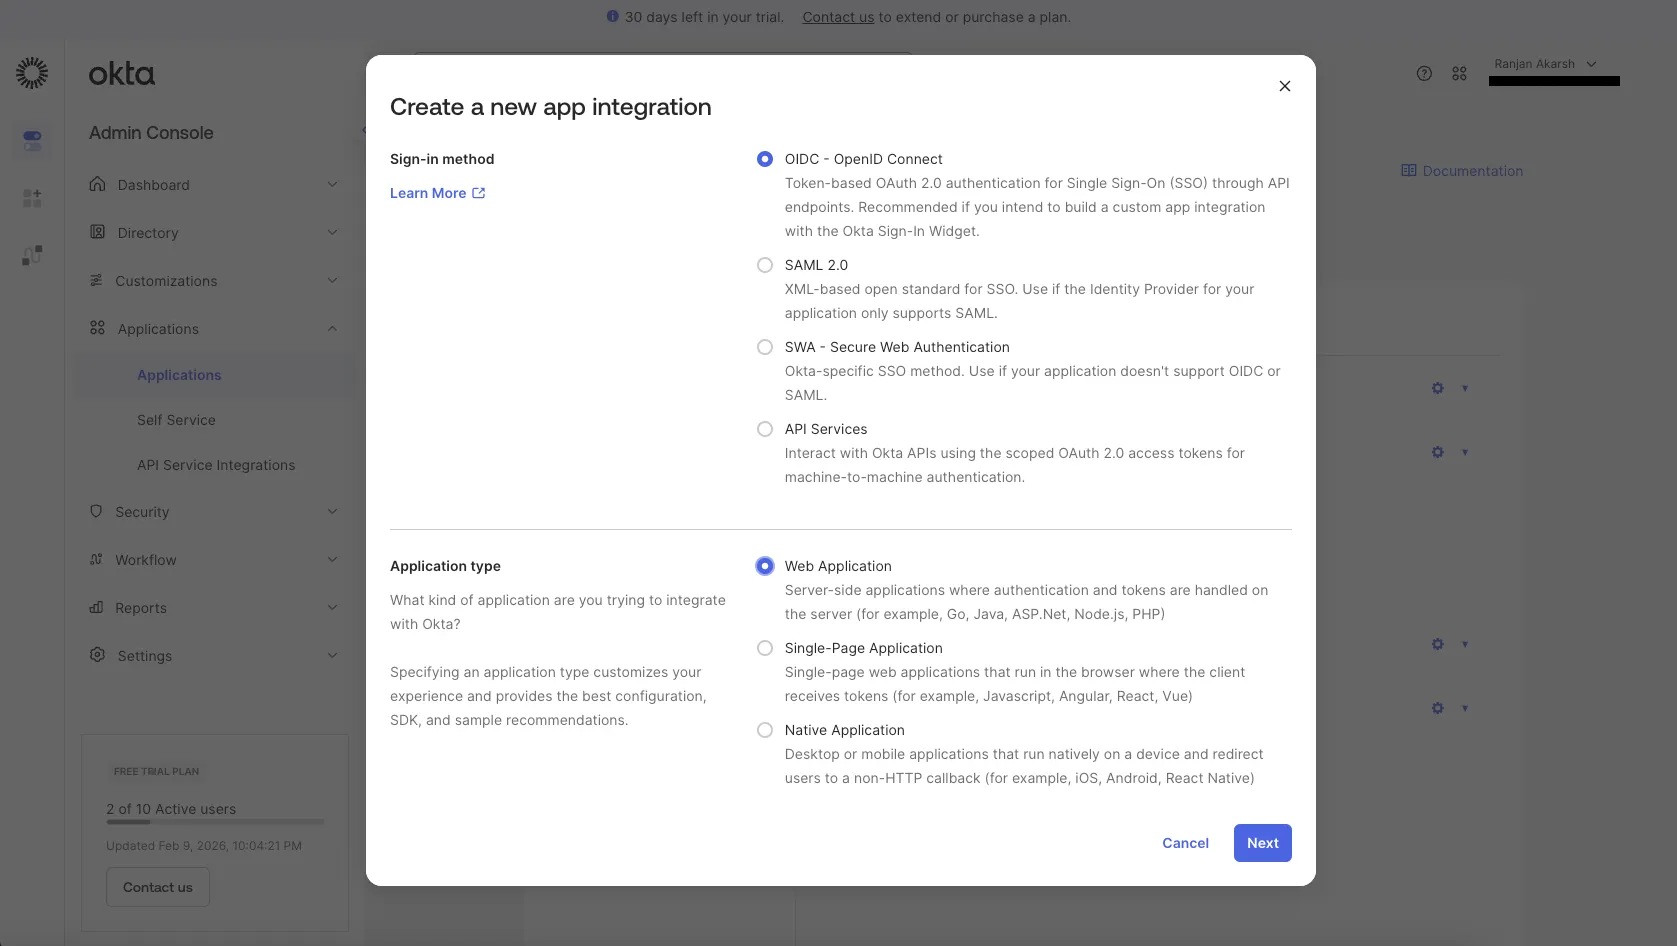
Ir a Consola de administración → Aplicaciones → Crear integración de aplicación
Seleccionar:
Método de inicio de sesión: OIDC – OpenID Connect
Tipo de aplicación: Aplicación web
Haga clic Siguiente
Paso 2: Configurar URLs de redireccionamiento en Okta
Al crear la aplicación en Okta, complete los valores a continuación:
URI de redireccionamiento de inicio de sesión:
https://auth.aiprise.com/login/callback
URI de redireccionamiento de cierre de sesión:
https://dev-ca2pmsj1.us.auth0.com
Origen de confianza (URI base):
https://dashboard.aiprise.com
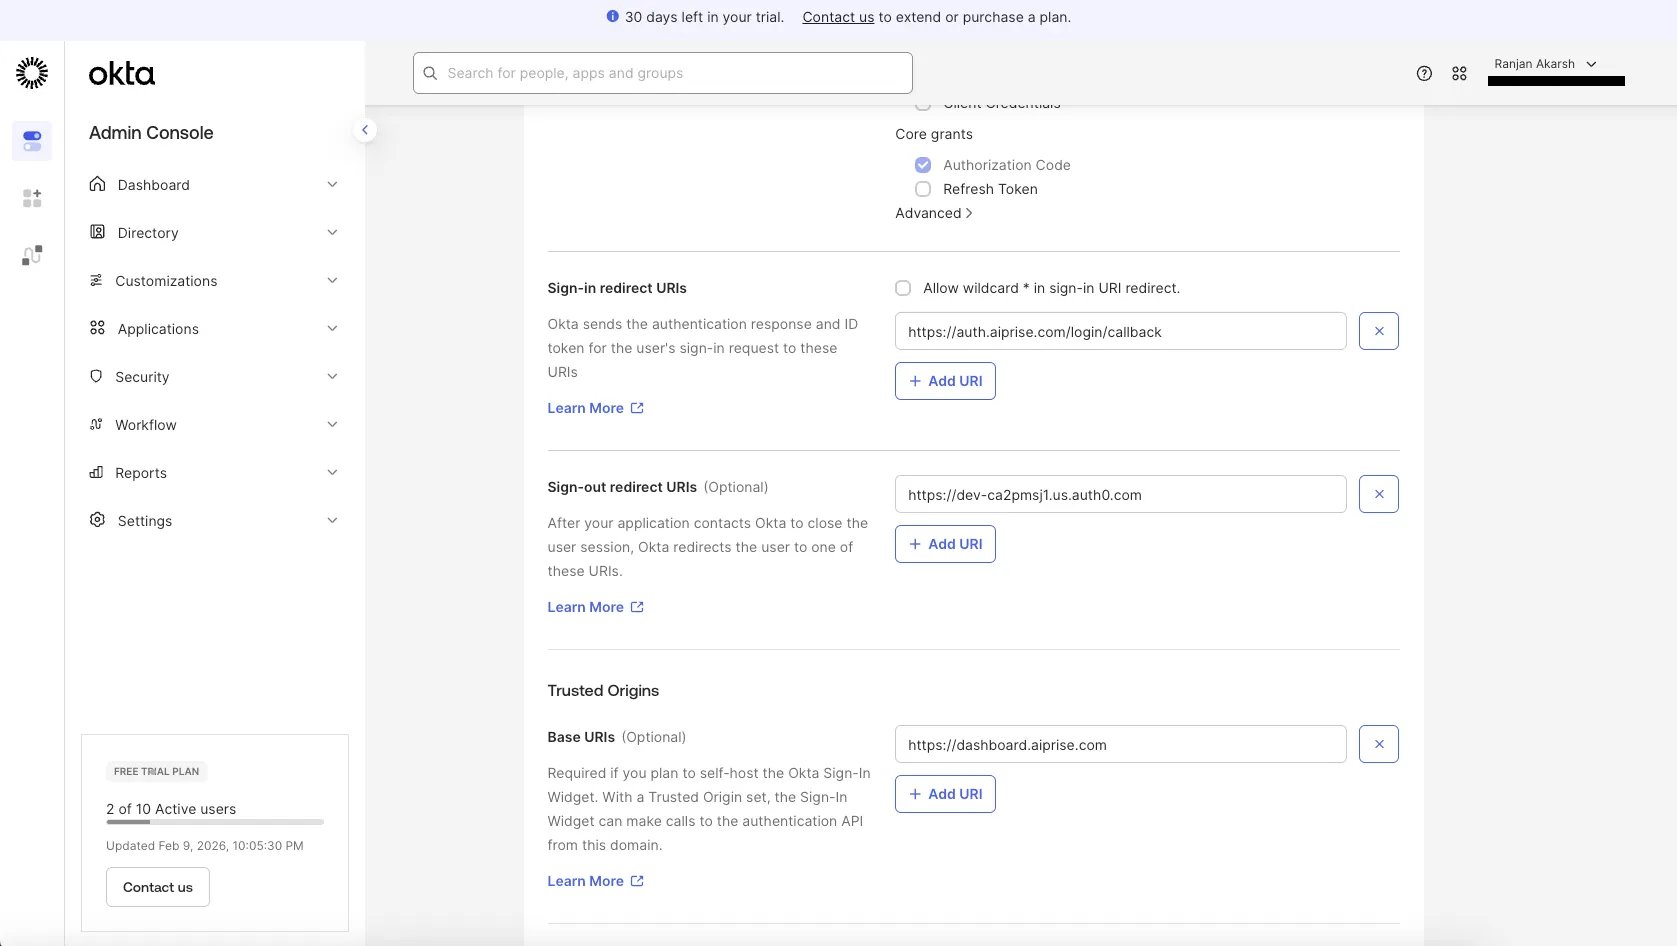
Guardar la aplicación.
Paso 3: Copiar credenciales de Okta
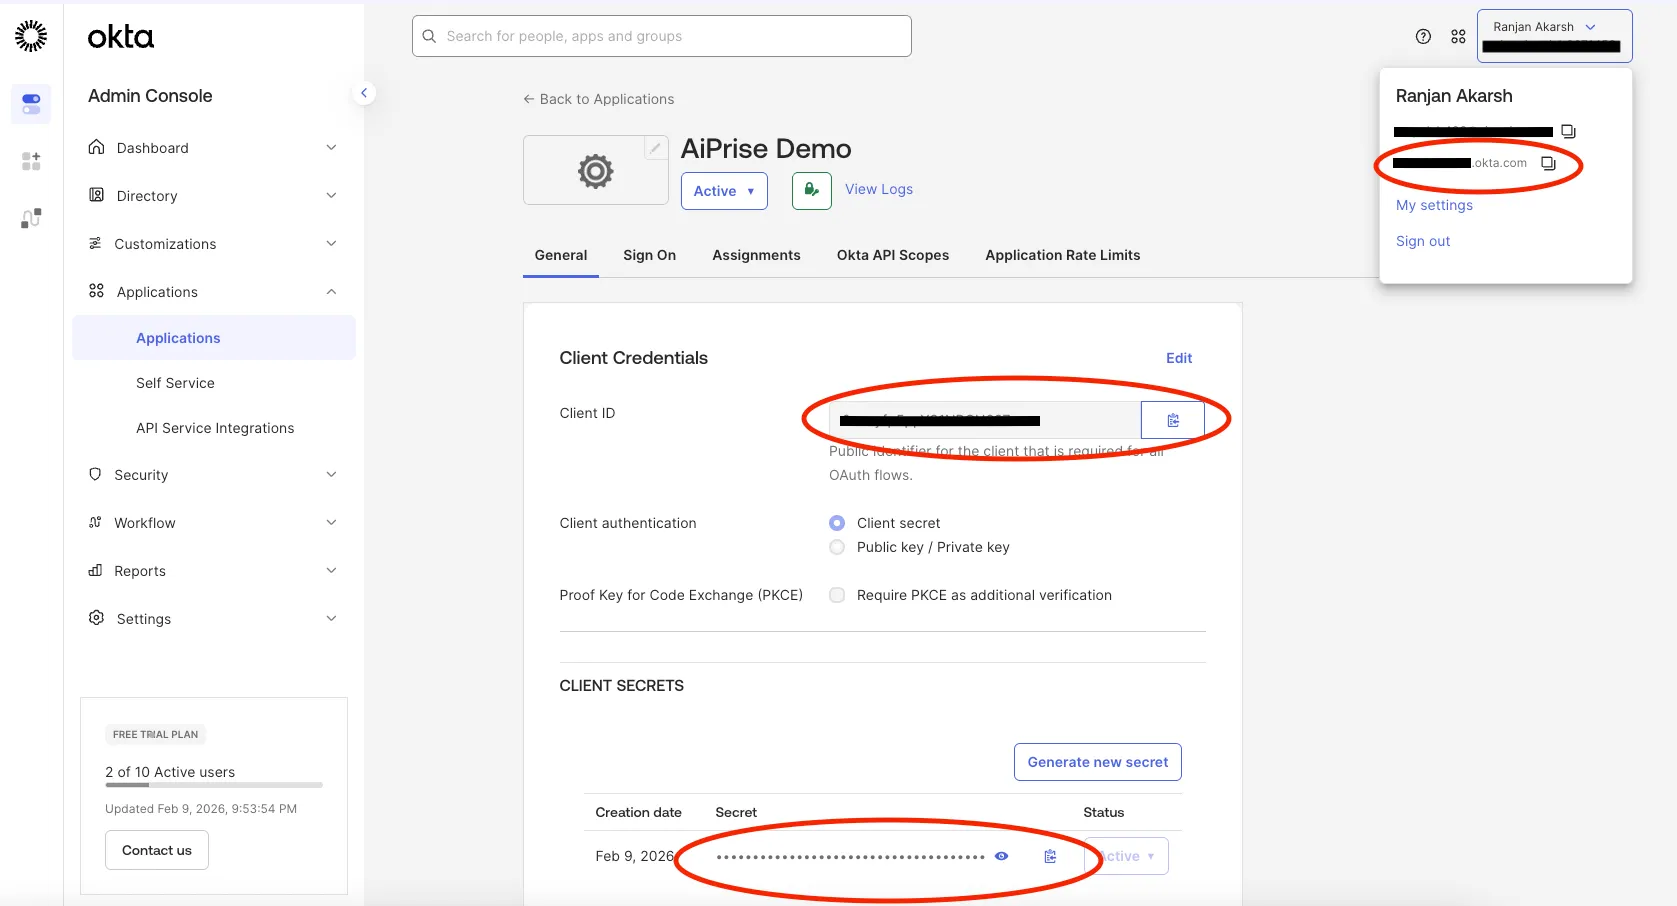
Una vez que la aplicación está creada en Okta:
Abra su nueva aplicación
Copiar:
ID de cliente
Secreto de cliente
Dominio Okta
Paso 4: Habilitar Okta en AiPrise
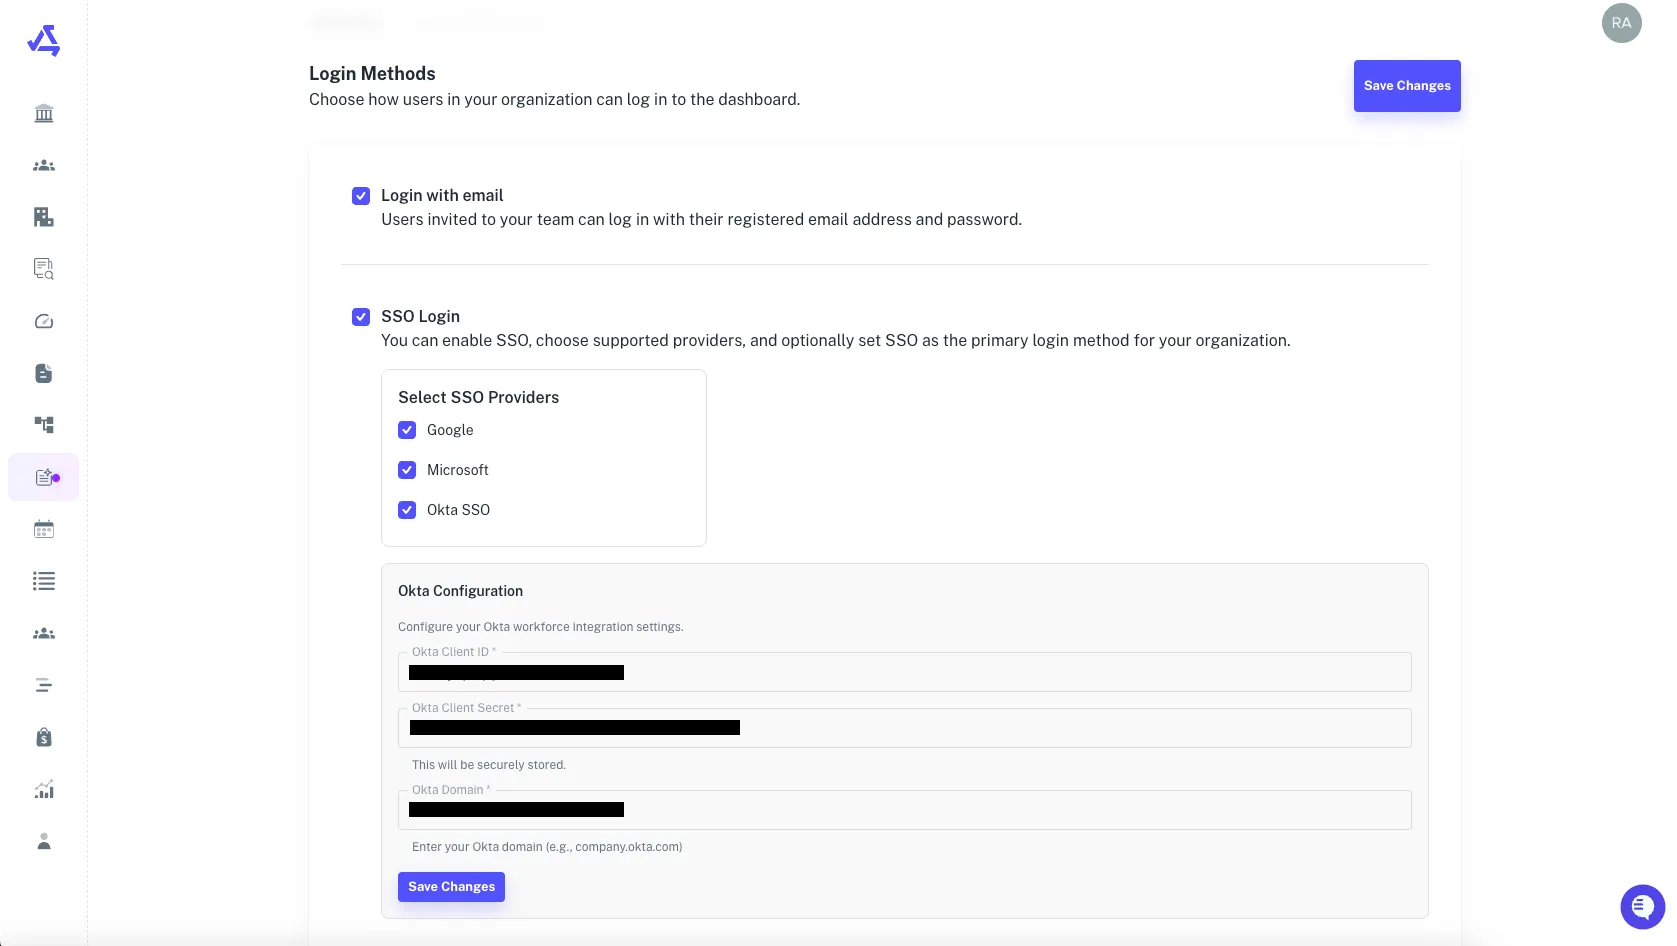
En el panel de AiPrise:
Ir a Configuración → Configuración de inicio de sesión
Habilitar Okta SSO
Introduzca:
ID de cliente
Secreto del cliente
Dominio Okta
Haga clic en Guardar cambios
Paso 5: Añadir usuarios
Para permitir que los usuarios inicien sesión a través de Okta:
En Okta, agrega el usuario bajo Directorio / Personas
En AiPrise, invita al mismo usuario usando la misma dirección de correo electrónico
El usuario ahora puede iniciar sesión usando Okta
¡Eso es! 🎉
Su configuración de Okta SSO está completa. Los usuarios ahora pueden iniciar sesión de forma segura utilizando el inicio de sesión de Okta de su organización.